Políticas de contraseña y 2FA obligatorio
Reglas de complejidad
Todas las contraseñas de la plataforma deben tener:
- al menos 8 caracteres;
- mayúsculas y minúsculas;
- al menos un dígito;
- al menos un carácter no alfanumérico.
Estas reglas se aplican tanto cuando el usuario cambia la contraseña en el webmail como cuando el administrador la define en la consola.
Rotación periódica
Para obligar a los usuarios a cambiar la contraseña cada cierto tiempo:
- En la consola, abra el dominio y haga clic en Edit.
- En Password rotation interval, elija Every 3 months, Every 6 months o Every year (o Never para desactivarla).
- Guarde.
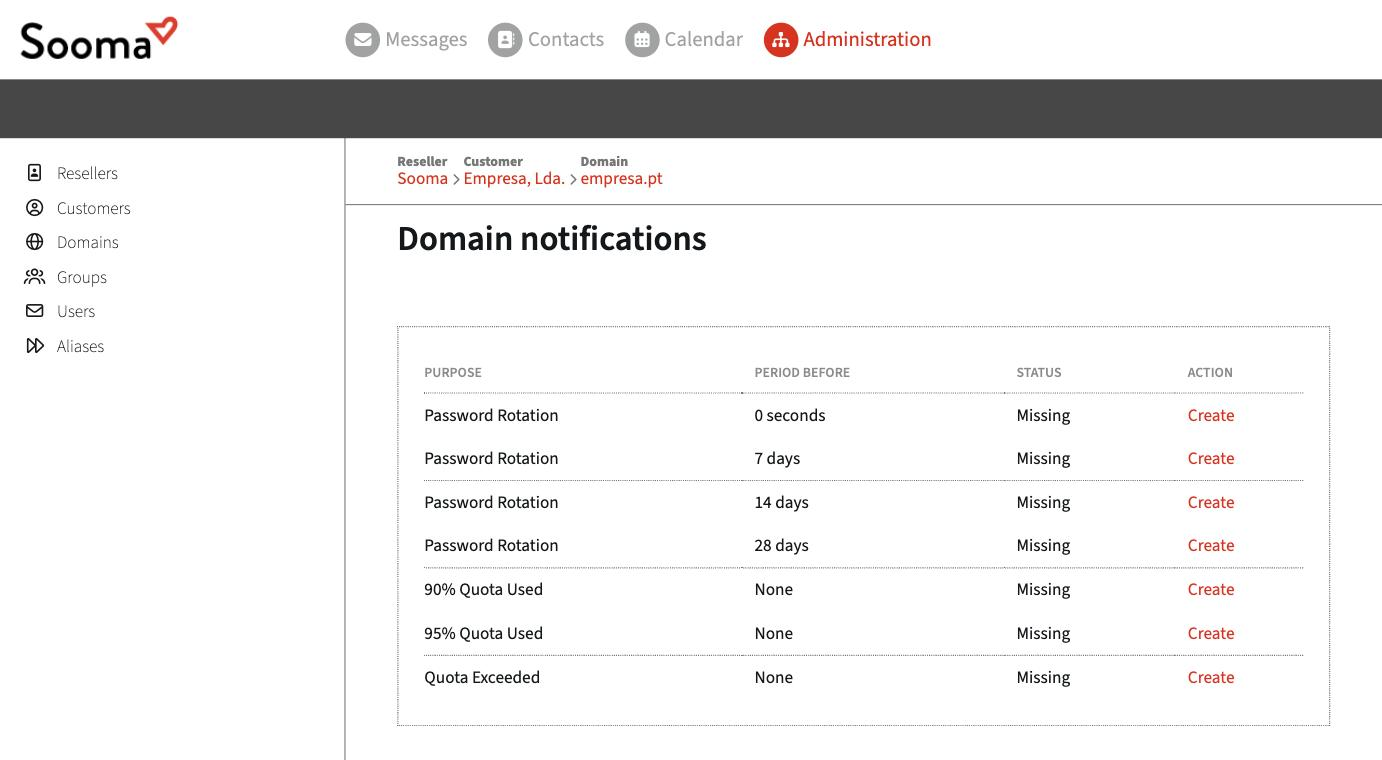
La política se aplica a todos los buzones del dominio. Los usuarios pueden recibir avisos por correo antes del plazo: en Edit notifications, active los avisos de Password Rotation con 28, 14, 7 y 0 días de antelación.
Primer acceso
Al crear un buzón, mantenga Force password change en Yes. El usuario tiene que elegir una contraseña propia en el primer acceso, y la contraseña inicial deja de valer.
Verificación en dos pasos
Por ahora, la consola no tiene una opción para hacer obligatoria la verificación en dos pasos en el dominio. Si es un requisito de su empresa, hable con el soporte.